Doldurulmuş örnek
Ardel TCU-40
Tamamlanmış bir tedarikçi iş ürünü setinin nasıl göründüğünü gösteren kurgusal bir telematik kontrol ünitesi.
Ardel ve Ardel TCU-40 telematik kontrol ünitesi kurgusaldır.
Ücretsiz 4 sayfalık Ardel özeti (PDF)
Kurgusal Ardel TCU-40 örneğini ilk tedarikçi anketinden ürünün serbest bırakılmasına ve sahadaki zafiyetlerin yönetimine kadar takip edin. PDF İngilizcedir.
Ardel örneğinden iki kesit
İngilizce genel bakıştan alınan bu kesitler, sorumlulukların mühendislik kanıtlarıyla nasıl ilişkilendirildiğini gösteriyor.
Hangi faaliyetten kim sorumlu? 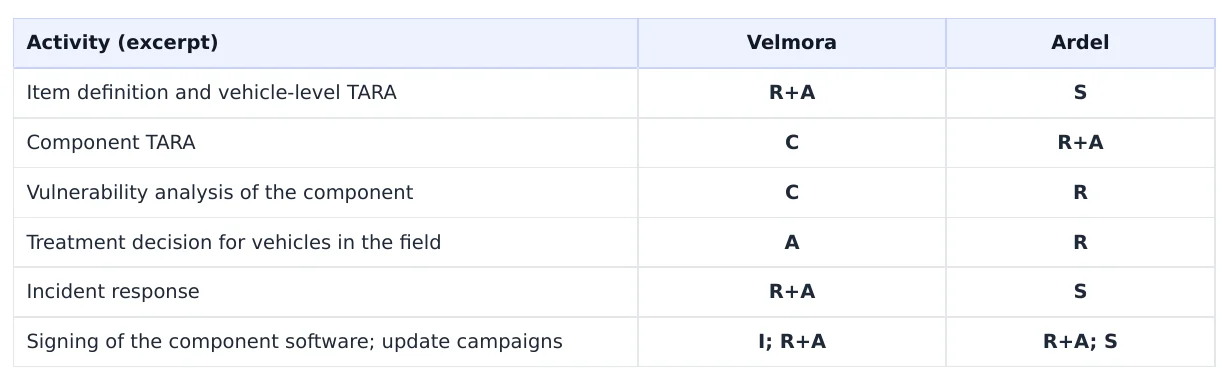
Bir tehdidin doğrulamaya kadar izi nasıl sürülür? 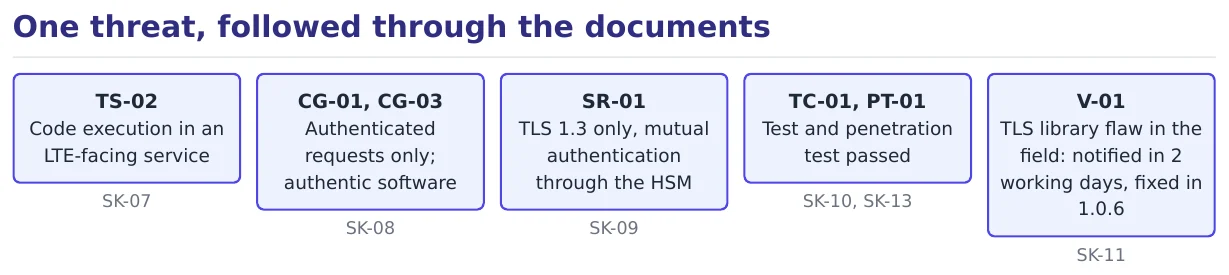
Doldurulmuş modüller
SK-01
Rol ve uygulanabilirlik
Tedarikçinin rolünü ve kapsamı belirleyin.
SK-02
Kurumsal siber güvenlik kanıtları
Roller, süreçler ve sorumluluklar için kanıt toplayın.
SK-03
Tedarikçi yetkinlik yanıtı
Müşterinin siber güvenlik yetkinliği sorularını yanıtlayın.
SK-04
Siber güvenlik arayüz anlaşması
Görev dağılımını ve paylaşılacak kanıtları kararlaştırın.
SK-05
Siber güvenlik planı
Faaliyetleri, sorumluları ve kilometre taşlarını planlayın.
SK-06
Bileşen tanımı
Sınırları, arayüzleri ve varsayımları belgeleyin.
SK-07
Bileşen TARA’sı
Tehdit senaryolarını analiz edin ve risklerin nasıl ele alınacağını belirleyin.
SK-08
Hedefler, iddialar ve konsept
Risk kararlarını siber güvenlik hedeflerine, iddialarına ve konseptine dönüştürün.
SK-09
Ayrıntılandırılmış şartname
Ayrıntılı gereksinimler türetin ve izlenebilirliği koruyun.
SK-10
Doğrulama
Gereksinimleri doğrulama faaliyetleri ve sonuçlarıyla ilişkilendirin.
SK-11
Zafiyet yönetimi
Zafiyetleri kaydedin, değerlendirin ve takip edin.
SK-12
Üretim, güncellemeler ve destek sonu
Üretim, güncellemeler ve destek sonu için siber güvenlik faaliyetlerini planlayın.
SK-13
Siber güvenlik gerekçesi ve ürün serbest bırakma
Serbest bırakma kararı için siber güvenlik gerekçesini ve kanıtları bir araya getirin.
SK-14
Boşluk analizi
Eksikleri belirleyin ve takip adımlarını önceliklendirin.
SK-15
Kendi ürünleriniz ve CRA
Kendi ürünleriniz için CRA’nın uygulanabilirliğini ayrı olarak değerlendirin.